Aus dem Objektschutz in die KI-Automatisierung.

Ich baue Workflow- und AI-Automatisierungen, die echte Business-Probleme lösen. Selbst erlernt: Python, n8n und LLMs.

Status
Verfügbarkeit
Ab sofort
Standort
Maintal, Hessen, DE
Fokus
Prozessautomatisierung, LLM-Integration
Projekte im Einsatz
3

Hintergrund

Schon in der Jugend hat mich IT interessiert, den geraden Weg dorthin bin ich aber nie gegangen. Nach der Schule habe ich die Weiterbildung zum Wach- und Sicherheitsfachmann gemacht und mehrere Jahre in der Sicherheitsbranche gearbeitet, nebenbei aber immer IT-Themen verfolgt. Aus dieser Zeit stammt auch die Idee zum AI-Act-Scraper. Anfang 2026 kam ein Unfall dazwischen, der meine berufliche Richtung verändert hat.

Das war der Punkt, an dem ich mich neu ausgerichtet habe. Seit 2025 lerne ich gezielt Automatisierung: Python-Grundlagen, n8n, LLM-Integration. Ich nutze KI-gestützte Entwicklung gezielt für Prototyping und Umsetzung, verstehe, prüfe und passe den erzeugten Code jedoch eigenständig an. Was mich an Workflow- und AI-Automation wirklich reizt, ist der Teil davor: verstehen, was ein Business tatsächlich braucht, und mir überlegen, wie sich das automatisieren lässt.

Python JavaScript / Node.js n8n Docker Claude / LLM-Integration Baserow REST-APIs Caddy Playwright

Was ich gebaut habe

Im Einsatz Internes Tool

Shorts Engine: Automatisierte Kurzvideo-Produktion

Macht aus einem Themenvorschlag ein fertiges Hochkant-Video für TikTok und YouTube Shorts: Recherche mit Quellen, Skript, Sprachaufnahme, passende Bewegtbilder und Schnitt. Ich prüfe das Skript im eigenen Dashboard und gebe es frei, alles danach läuft automatisch. Die Bilder kommen aus frei nutzbarem Archivmaterial von NASA und ESA und aus Stock-Videos, im aktuellen Betrieb ganz ohne KI-generierte Clips. So kostet ein Video rund 1 $ statt etwa 15 $ mit reiner Video-KI. Ich nutze die Engine für meinen eigenen TikTok-Kanal und optimiere sie in kurzen Iterationen an echten Ergebnissen: Jedes veröffentlichte Video zeigt, was an Hook, Timing, Stimme, Bildauswahl oder Untertiteln besser werden muss, und die nächste Workflow-Version setzt es um.

Produziert
22 Shorts

vollständig automatisiert gerendert

Auf TikTok
4.811 Aufrufe

organisch, mit 6 veröffentlichten Shorts

Produktionszeit
~10 min

davon ~5 min meine Freigabe, von Hand 4–7 Stunden

Kosten
Ø 1,14 $

pro Video, statt ~15 $ mit reiner Video-KI

Medienpool
940+ Clips

ESA-Bibliothek plus NASA- und Stock-Archive

Iterationen
21 Versionen

des Workflows, jede aus Erkenntnissen echter Videos

Stand: September 2026, Werte aus dem laufenden Betrieb meines TikTok-Kanals.

Recherche per Websuche mit Faktencheck-Notizen
Freigabe im Dashboard, bevor Kosten entstehen
Clip-Auswahl per Vision-Modell aus NASA-, ESA- und Stock-Archiven
KI-Bilder und -Videos nur als budgetierter Lückenfüller
Live-Fortschritt jeder Stufe per Server-Sent Events
Eigener FFmpeg-Renderer, Kosten pro Video sichtbar
01 Skript 02 Freigabe durch mich 03 Stimme 04 Clips 05 Render
n8n Next.js Claude ElevenLabs Python / FastAPI FFmpeg Baserow Docker

Ein Durchlauf im Dashboard: Thema starten, Skript freigeben, Stufen live verfolgen.

Zwei Shorts aus der Pipeline, so wie sie auf TikTok veröffentlicht wurden. Musik und Untertitel habe ich dort ergänzt.

Architektur

Statusmaschine statt Mammut-Lauf. Jede Ausführung bearbeitet genau eine Stufe einer Zeile und stößt die nächste selbst an. Eine Sperre verhindert Doppelläufe, Fehler landen mit Stufe im Log und lassen sich ab dort neu starten.

Kosten erst nach Freigabe. Recherche und Skript sind günstig, Stimme, Clips und Rendering starten erst, wenn ich das Skript im Dashboard freigebe.

Bewegtbild zuerst. Eine eigene Clip-Bibliothek mit über 900 ESA-Aufnahmen plus NASA-Archiv und Stock. Ein Vision-Modell wählt Clip und Schnittstelle, generiert wird nur, was fehlt.

n8n-Workflow · interaktiv Anklicken, dann ziehen und zoomen, Doppelklick öffnet einen Node

Der komplette Workflow mit rund 100 Nodes, Zugangsdaten entfernt.
6 Sicherheitslücken

IDOR. Fremde Datensätze über die ID erreichbar, ohne Besitzprüfung.

Fehlende Rollenprüfung. Endpunkte ohne Berechtigungscheck, rollenübergreifend erreichbar.

SQL Injection. Nutzereingaben ungefiltert in Datenbankabfragen.

Secret-Exposure. Zugangsdaten landen im Client-Bundle statt serverseitig.

Schwache Authentifizierung. Unsichere Passwort- und Session-Prüfung.

Preis-Manipulation. Preis wird vom Client statt vom Server bestimmt.

Educational github.com/flaviomaa/vibe-security-demo

vibe-security-demo: sicher vs. verwundbar im Vergleich

Zwei identische Next.js-Apps zeigen 6 reale Sicherheitslücken, IDOR, SQL Injection, Secret-Exposure, schwache Authentifizierung und Preis-Manipulation darunter, und ihre Fixes direkt nebeneinander. Für jede Lücke automatisiert ein eigenes Script den Exploit gegen die verwundbare Version und lässt ihn an der sicheren Version scheitern.

6 Exploit-Scripts mit Erfolg/Fehlschlag-Output
secure/ vs. vulnerable/ direkt vergleichbar
Doku je Lücke mit OWASP-Referenz und Fix
Sicherheit von Anfang an mitgedacht, nicht gepatcht
Next.js Prisma SQLite TypeScript bcrypt Tailwind CSS Node.js
Live mamonaprojects.de · eigene Infrastruktur

VPS-Security- und Ops-Stack

Härtung und Instrumentierung des produktiven Docker-VPS, der auch diese Seite hostet: automatische Angriffserkennung mit aktivem IP-Blocking, ein selbst gehostetes Monitoring-Dashboard und ein täglicher, KI-gestützter Sicherheitsbericht per Telegram.

CrowdSec erkennt Angriffe, Bouncer blockt live per iptables
Prometheus und Grafana: ein Dashboard für Angriffe und Performance
Täglicher Cron-Report: Patch-Status, Scan-Diff, LLM-Zusammenfassung an Telegram
Jede Subdomain mit eigenem Basic-Auth, kein Passwort geteilt
Docker Compose Caddy CrowdSec Prometheus Grafana Claude API Telegram Bot API
Debugging-Momente

Stille Datenkorruption in Compose. „$"-Zeichen in bcrypt-Hashes wurden bei der Variablen-Interpolation verschluckt, Auth schlug ohne Fehlermeldung fehl.

Reverse Proxy ignorierte eigene Config. Caddy reloadete aus einer veralteten Autosave-Datei statt der Live-Config, Änderungen griffen nie.

Rate-Limit gegen das falsche Signal. Blockte normales Browsing mit, weil eine Seitenansicht Dutzende Parallel-Requests auslöst.

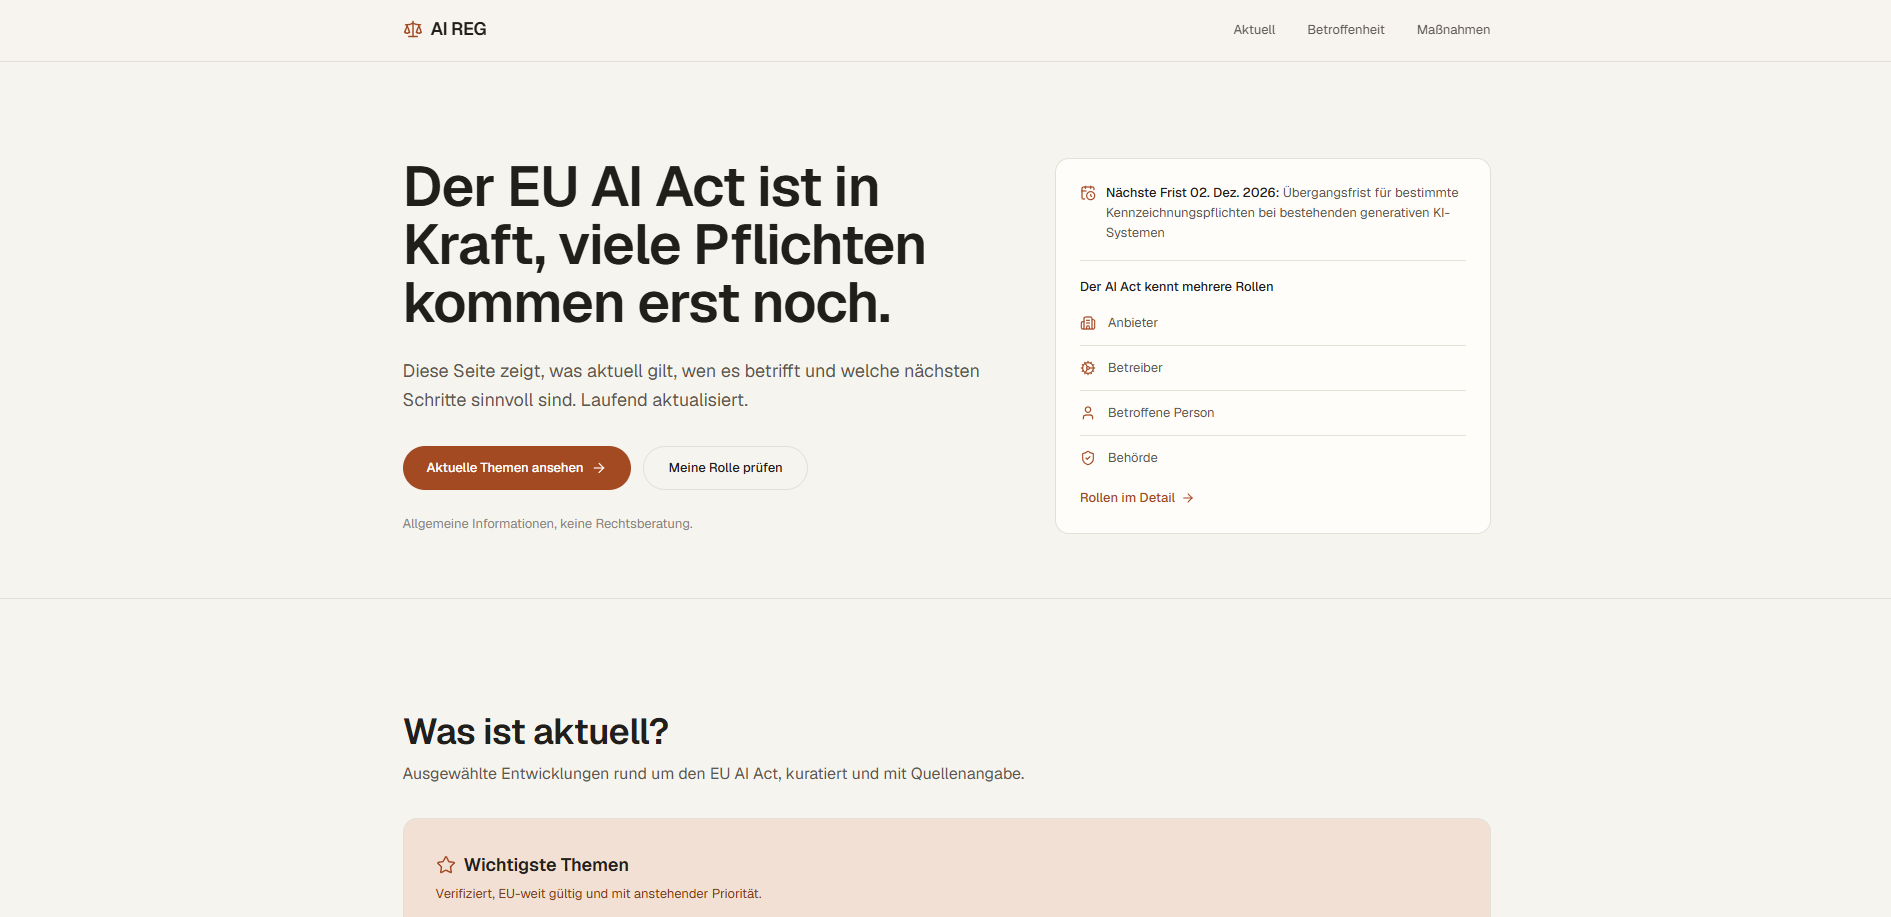
Startseite von AI REG mit aktuellen Entwicklungen zum EU AI Act und Rollenübersicht
n8n-Automatisierungen
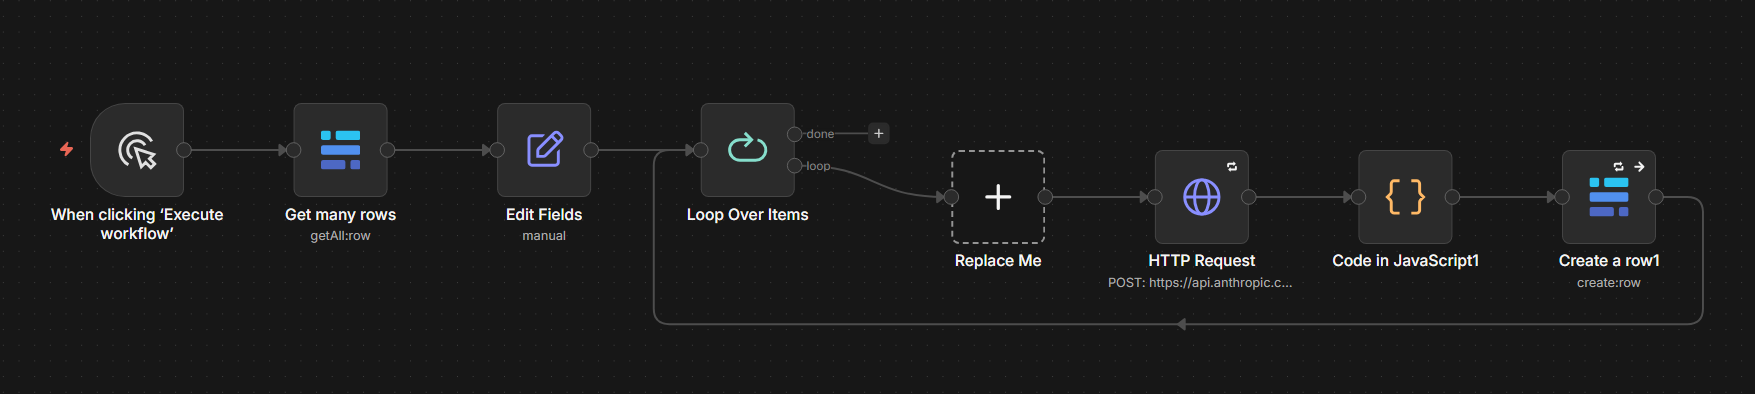
n8n-Workflow zur Strukturierung neuer Artikel über die Anthropic-API

Strukturierung neuer Artikel über die Anthropic-API

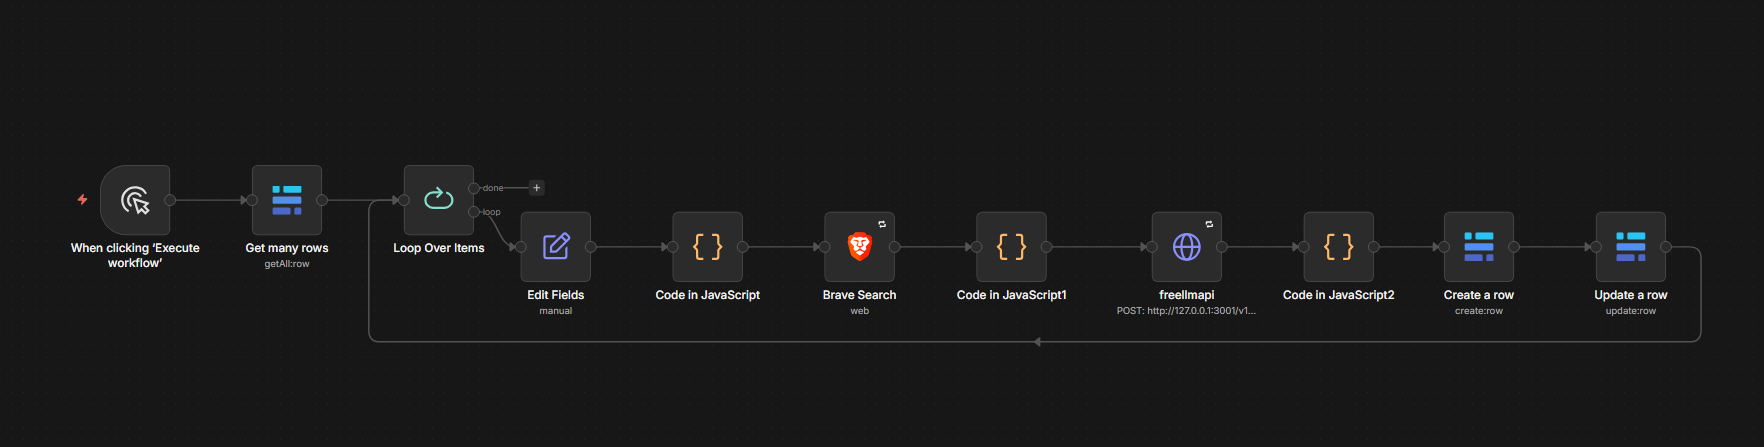
n8n-Workflow zur Anreicherung von Einträgen über Brave Search

Anreicherung mit Web-Recherche über Brave Search

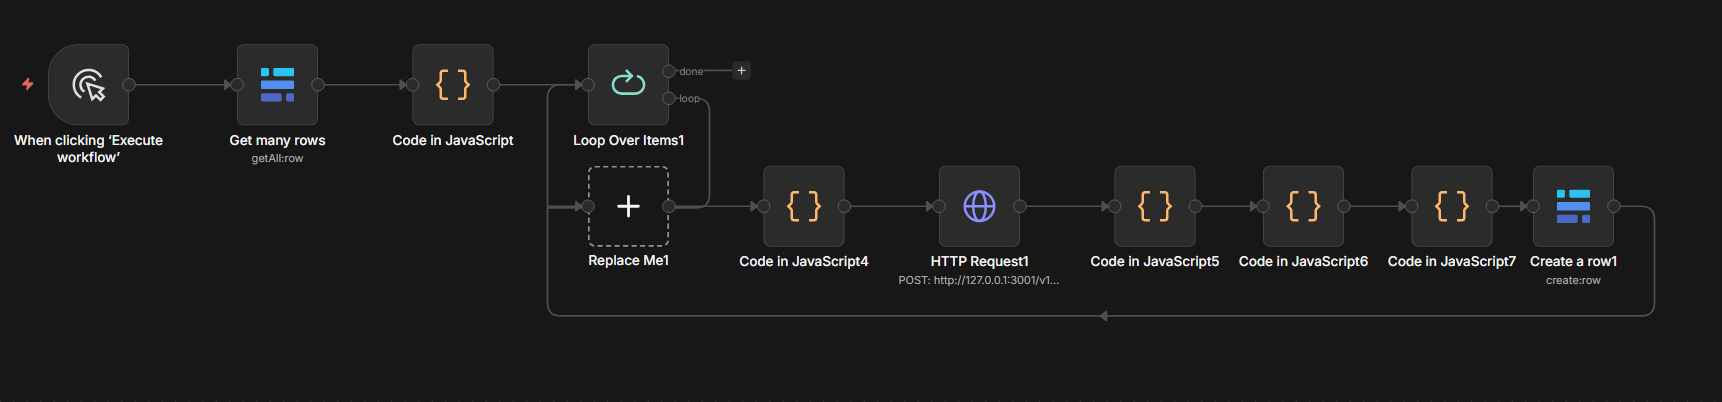
n8n-Workflow mit einem eigenen Anthropic-API-Call statt Standard-Node

Knowledge-Cards-Generierung für die Startseite

Startseite und die drei n8n-Automatisierungen dahinter.

RAG-Architektur

Baserow → n8n → Qdrant. Jede Schicht hat genau eine Wahrheit, der Qdrant-Index ist jederzeit aus Baserow neu aufbaubar.

Idempotente Syncs. Ein Content-Hash über Text und Metadaten erkennt Änderungen, unveränderte Karten werden übersprungen.

Geltungsstand automatisch abgeleitet. Status wie „in Kraft seit" oder „kein Datum hinterlegt" wird aus Datumsart und Ereignistyp berechnet, nicht manuell gepflegt.

Live aireg.mamonaprojects.de

AI REG: EU AI Act Navigator

Eine datengetriebene Plattform, die den EU AI Act für Organisationen und Privatpersonen greifbar macht. Aktuelle Entwicklungen, Einordnung nach Rolle und priorisierte erste Maßnahmen, jede Meldung mit sichtbarer Originalquelle. Verdichtet laufende regulatorische Entwicklungen zu überprüfbaren, rollenbezogenen Handlungshinweisen statt unstrukturierter Quellenlisten.

Monitoring aktueller Entwicklungen mit Quelle
Rollenbasierte Orientierung für vier Perspektiven
Priorisierte Maßnahmen statt abstrakter Paragrafen
Redaktionelle Prüfung vor jeder Veröffentlichung
RAG-Chat mit Zitaten aus geprüften Baserow-Karten
Geltungsstand pro Antwort automatisch abgeleitet
Next.js Python Playwright n8n Baserow PostgreSQL Qdrant OpenAI Embeddings
scraper_aiact.py
Python · Playwright
Wird geladen …
Live ticketsystem.mamonaprojects.de

Incident-System: Automatisierte Störungsmeldung

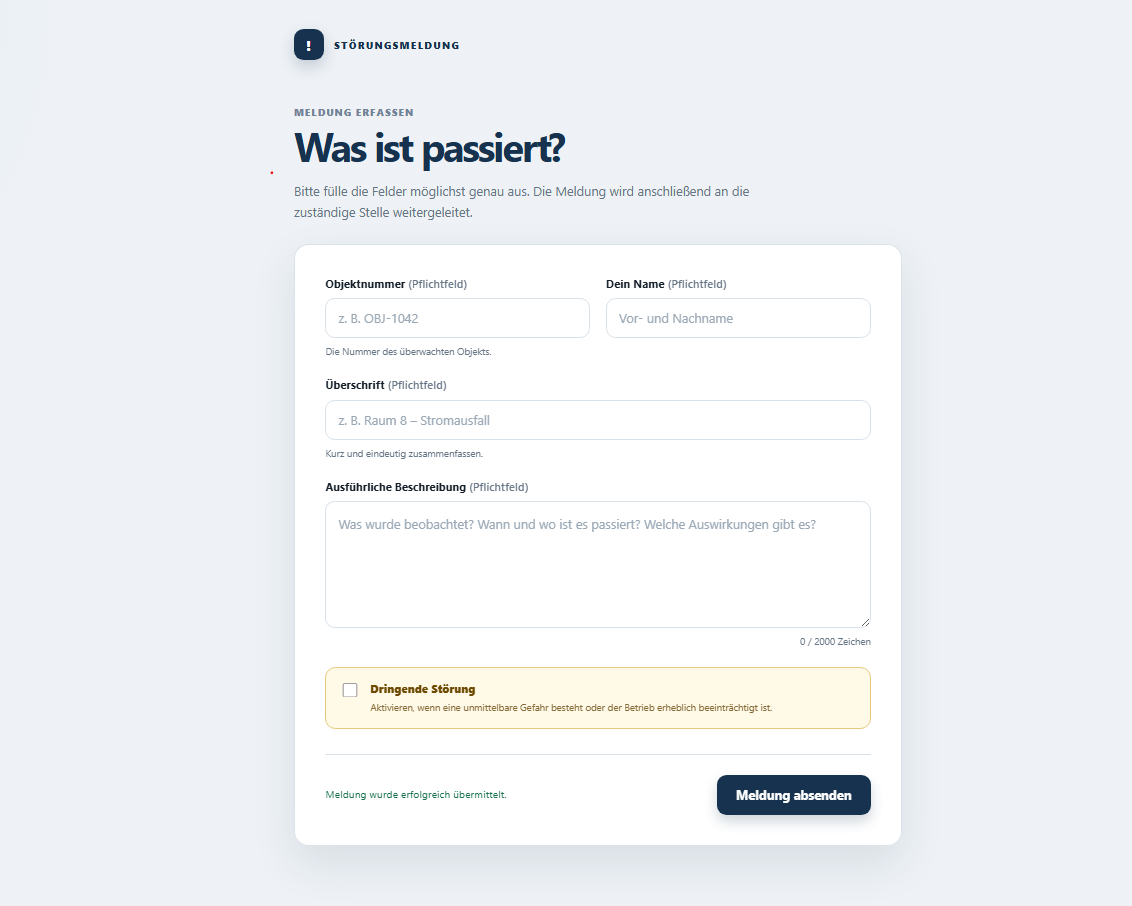
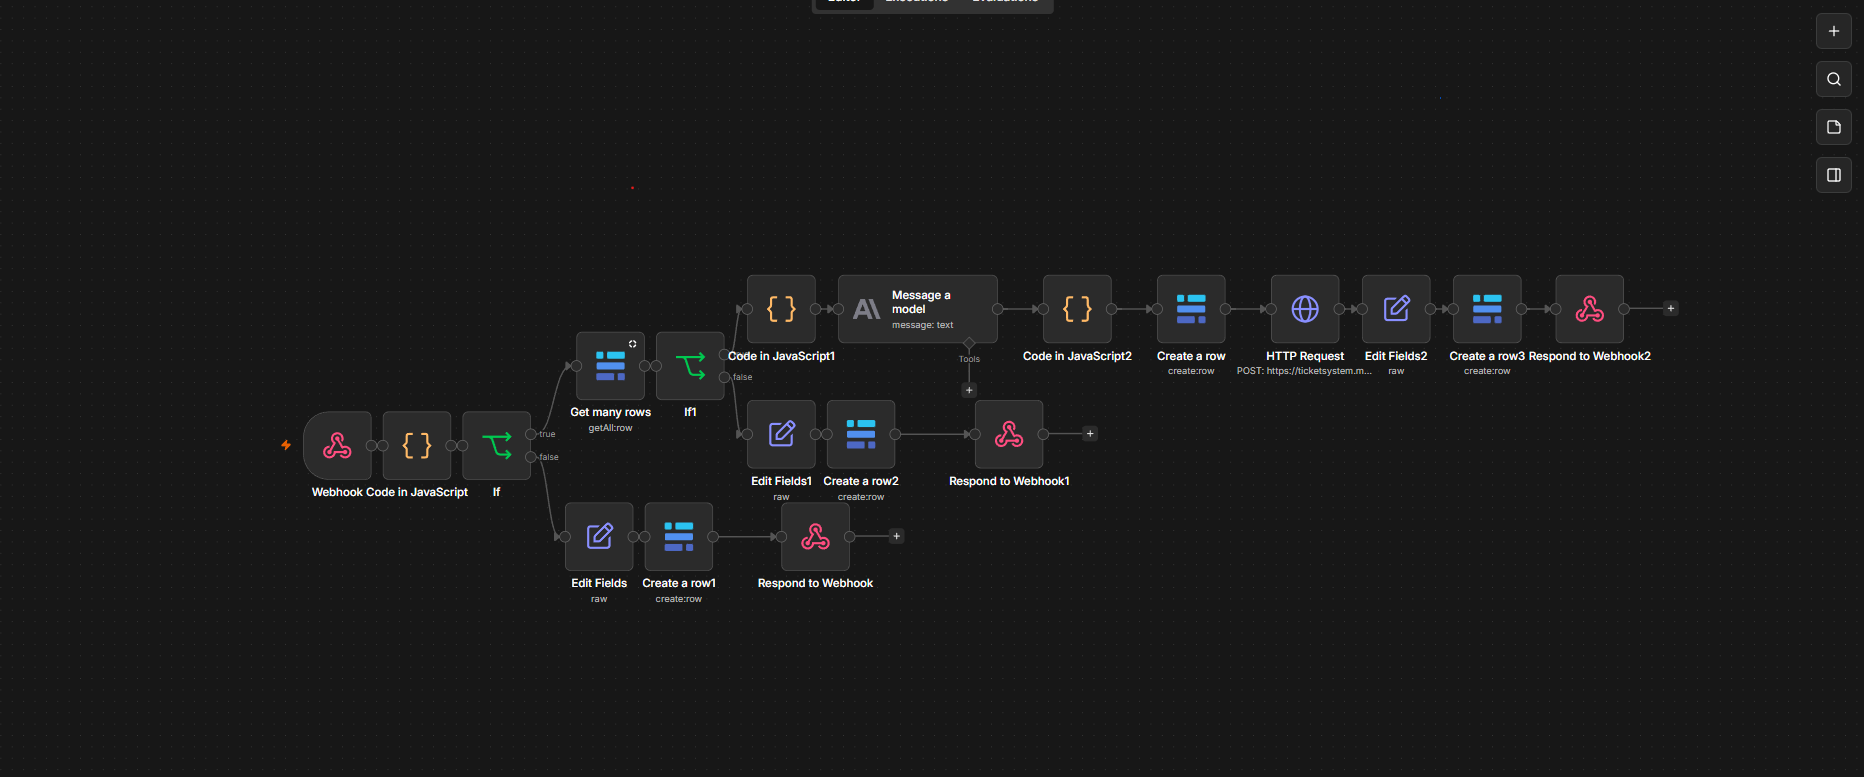
Ersetzt die telefonische Störungsmeldung in der Sicherheitsbranche durch ein Web-Formular mit automatischer Klassifizierung, Prioritätsberechnung per LLM und einem Live-Dashboard, das neue Meldungen sofort anzeigt. Reduziert telefonische Rückfragen, schafft eine einheitliche Dokumentation und macht dringende Vorfälle sofort sichtbar.

Formular mit Validierung und Duplikatsschutz
LLM-Klassifizierung von Typ, Datum und Uhrzeit
Duale Priorität: manuelle Markierung plus KI-Einschätzung
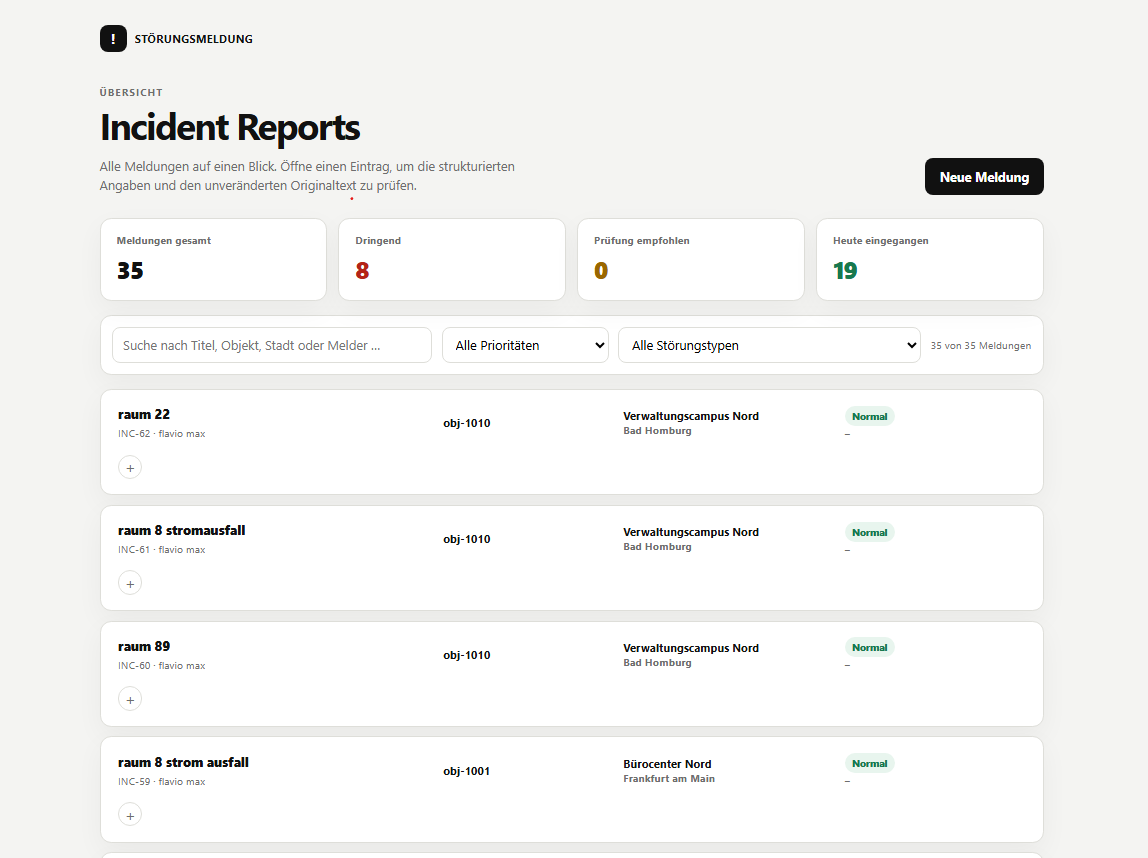
Live-Dashboard mit Filter und Suche
Dringend bei akuter Gefahr Prüfung bei mittlerer KI-Einschätzung Normal im Regelfall
Node.js / Express n8n Baserow Claude Caddy Docker
Dashboard des Incident-Systems mit Übersicht, Filtern und Meldungsliste
Meldeformular des Incident-Systems für neue Störungsmeldungen
n8n-Workflow zur Klassifizierung und Speicherung eingehender Meldungen

Dashboard, Meldeformular und der n8n-Workflow dahinter.